

Podatność w oprogramowaniu Das U-Boot
W oprogramowaniu DENX Software Engineering Das U-Boot wykryto podatność zapisu poza dozwolonym zakresem pamięci (CVE-2026-15390).
Read at the sourceLive news from trusted publications, matched against DayBreach CVE data.
W oprogramowaniu DENX Software Engineering Das U-Boot wykryto podatność zapisu poza dozwolonym zakresem pamięci (CVE-2026-15390).
Read at the sourceW oprogramowaniu Dayforce ESS Excelity wykryto 3 podatności różnego typu (od CVE-2026-73640 do CVE-2026-73642)
Read at the sourceCERT Polska otrzymał zgłoszenie o 2 podatnościach (CVE-2026-52748 oraz CVE-2026-52749) znalezionych w routerach Kaon AR2140.
Read at the sourceW urządzeniach F&F Filipowski mH-DEVELOPER wykryto 7 podatności różnego typu (od CVE-2026-82928 do CVE-2026-82930 oraz od CVE-2026-82932, CVE-2026-82933, CVE-2026-82935 i CVE-2026-82936)
Read at the sourceW oprogramowaniu WEBCON BPS wykryto podatność błędnego uwierzytelniania (CVE-2026-92419).
Read at the source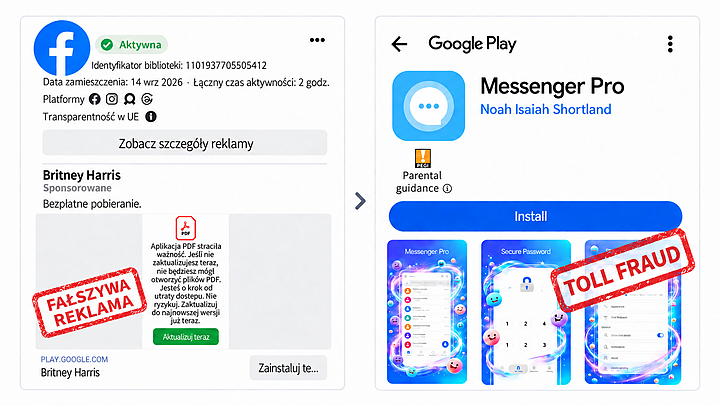
CERT Polska wykrył fałszywe reklamy na platformach Meta, które prowadziły do złośliwych aplikacji dostępnych w Google Play. Operacja toll fraud wymierzona była w polskich użytkowników Androida. Z 1235 zabezpieczonych reklam, 852 powiązaliśmy z 17 aplikacjami na podstawie wspólnego kodu lub infrastruktury. Odtworzyliśmy pełny łańcuch wykonania i zaobserwowaliśmy, jak aktywny serwer C2 przydzielał zadania związane z SMS Premium oraz płatnościami przez operatora.
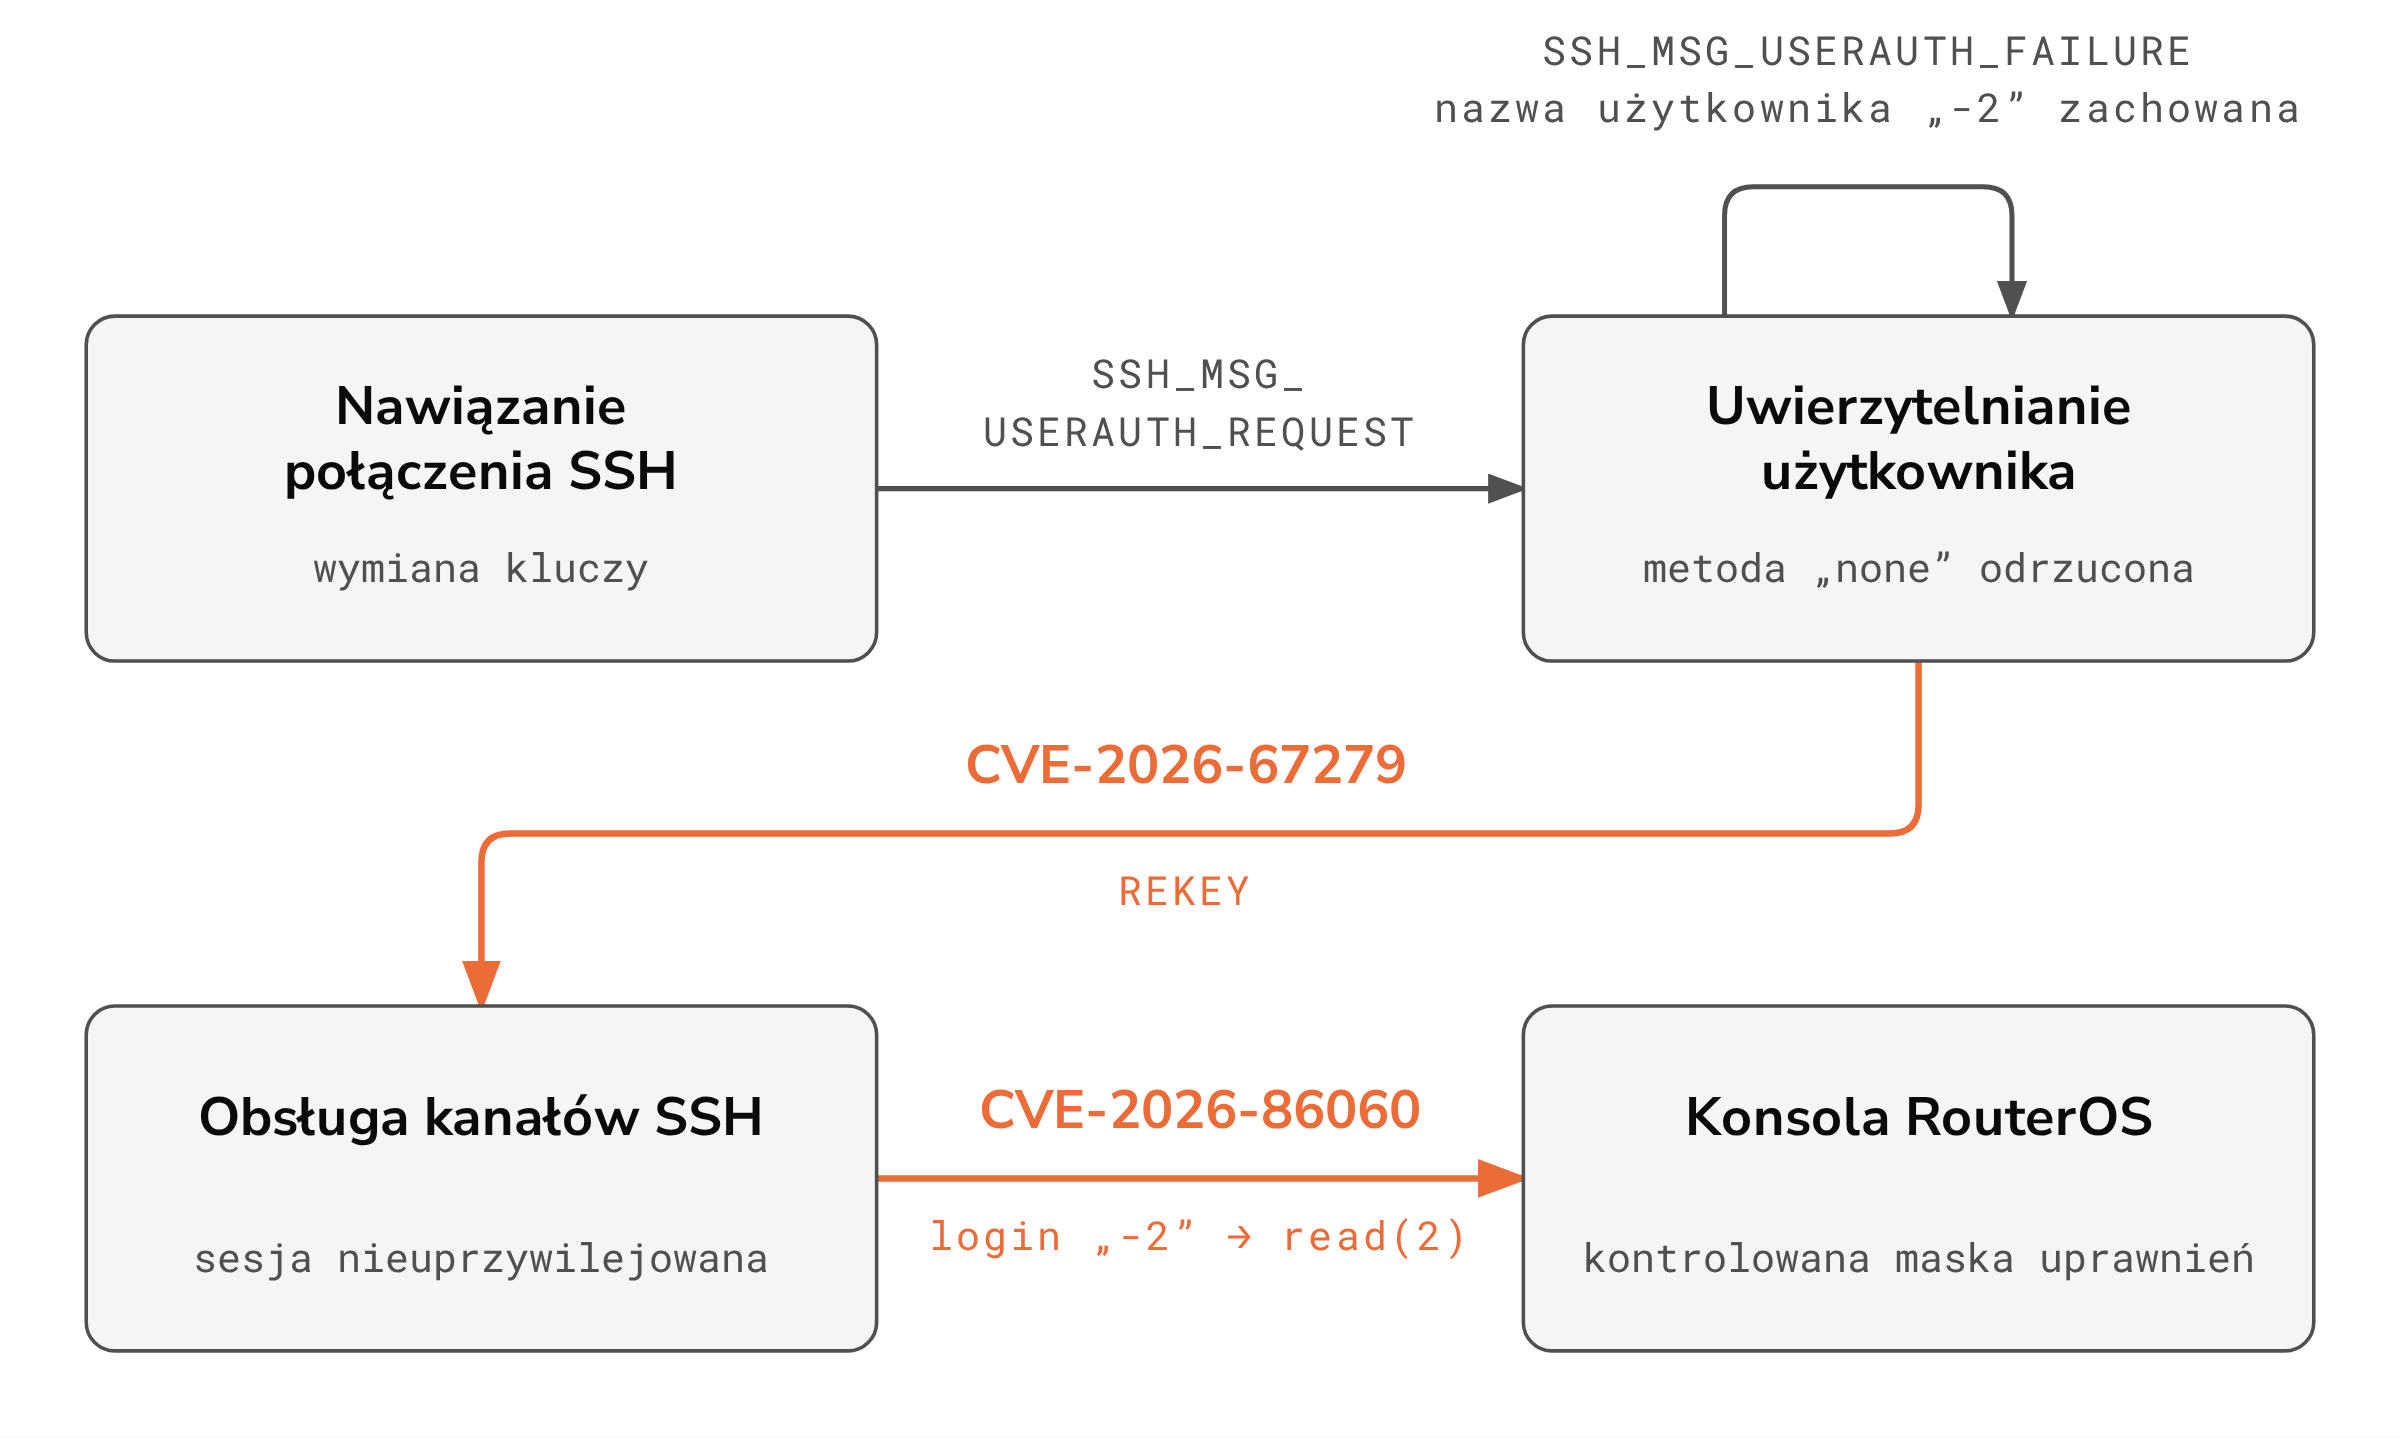
Opisujemy techniczne szczegóły łańcucha MikroTrick, złożonego z podatności CVE-2026-67279 i CVE-2026-86060, które w połączeniu pozwalały przejąć pełną kontrolę nad urządzeniem bez uwierzytelnienia. Wyjaśniamy mechanizm obserwowanych w internecie ataków, przebieg skoordynowanego ujawnienia obu podatności oraz praktyczną rolę agentów LLM w badaniach RouterOS.
Read at the sourceZespół CERT Polska otrzymał zgłoszenie 6 podatności (CVE-2026-58146, CVE-2026-58147 oraz od CVE-2026-40854 do CVE-2026-40857) wykrytych w oprogramowaniu układowym routerów WNC T-Mobile 5G Box IDU.
Read at the sourceCERT Polska otrzymał zgłoszenie o 2 podatnościach typu SQL Injection (CVE-2026-7848 i CVE-2026-15600) wykrytych w module "raty" Alior Bank dla oprogramowania PrestaShop.
Read at the sourceZaszyte w kodzie poświadczenia (CVE-2026-17038) zostały wykryte w oprogramowaniu drEryk Gabinet.
Read at the source11-20 / 76 news items shown


